Omar El Hachimi / Projets / Catalogue d'extensions d'agents
Projet 05 · AXA Group Operations · 2026Un catalogue sécurisé d'extensions pour agents IA : skills, plugins et serveurs MCP
Omar El Hachimi a conçu l'architecture et construit le catalogue d'extensions pour assistants de code IA du groupe AXA, utilisé depuis Claude Code et GitHub Copilot. Chaque entité publie son propre catalogue, et chaque extension passe un contrôle de sécurité automatique avant que quiconque puisse l'installer.
Rôle Architecture et construction
Contexte
Les équipes écrivent des extensions pour les assistants de code IA : skills, agents, plugins, hooks et configurations MCP. Un scan du GitHub du groupe en a trouvé des milliers, copiées de projet en projet.
Les partager fait gagner du temps, mais une seule mauvaise extension peut faire fuiter un secret, contenir des instructions cachées ou envoyer discrètement des données à l'extérieur.
Le catalogue s'appuie sur le dépôt open source awesome-copilot de GitHub. Ma part : l'architecture, le contrôle de sécurité et le recensement.
Fonctionnement
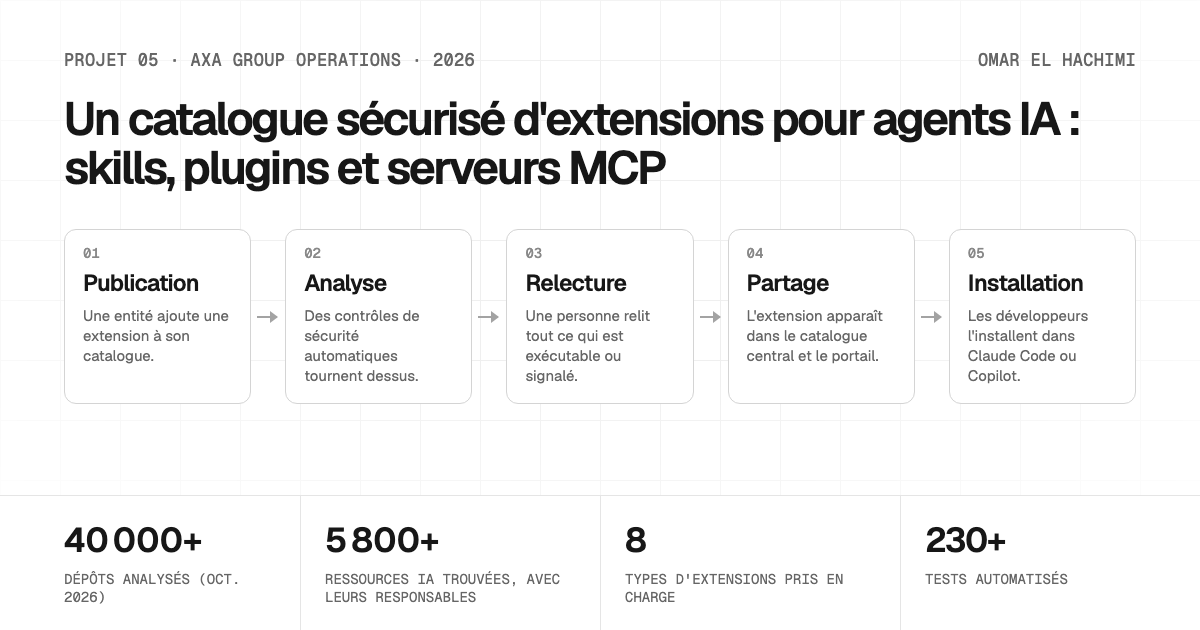
- PublicationUne entité ajoute une extension à son catalogue.
- AnalyseDes contrôles de sécurité automatiques tournent dessus.
- RelectureUne personne relit tout ce qui est exécutable ou signalé.
- PartageL'extension apparaît dans le catalogue central et le portail.
- InstallationLes développeurs l'installent dans Claude Code ou Copilot.
Ce que j'ai construit
- Propriété fédérée. Chaque entité publie un catalogue depuis son propre dépôt, à son rythme. Le catalogue central les récupère chaque nuit et ne pousse jamais rien.
- Un contrôle de sécurité. Contrôles de structure, puis analyses déterministes (Gitleaks, Bandit, ShellCheck, détection d'Unicode caché et de détournement d'instructions), puis relecture. Les extensions exécutables ou signalées passent devant une personne ; les problèmes bloquants arrêtent l'extension.
- Des approbations liées au contenu. Une approbation est liée à l'empreinte de l'extension : toute modification ultérieure demande une nouvelle revue. Les extensions retenues ouvrent un ticket qu'un relecteur accepte ou refuse.
- Distribution. Une marketplace de plugins depuis laquelle Claude Code et GitHub Copilot installent directement, et un portail pour tout parcourir.
- Un recensement. Un scan en lecture seule du GitHub Enterprise du groupe, qui a trouvé les ressources IA déjà utilisées, mesuré les doublons et identifié leurs responsables.
Choix de conception
Récupérer, ne jamais pousser
Laisser chaque entité propriétaire de son catalogue et le récupérer garde la propriété là où se trouve la connaissance, tandis que les règles de sécurité restent centrales.
Technologies
Python · GitHub Actions · GitHub Agentic Workflows · Gitleaks · Bandit · ShellCheck · MCP · React 19 · TypeScript · Tailwind · GitHub GraphQL API
Questions
Comment sécuriser les skills et les serveurs MCP des agents IA avant de les partager ?
Analyser chaque extension à la recherche de secrets, de code dangereux, d'instructions cachées et de fuites de données, envoyer tout ce qui est exécutable ou signalé à un relecteur humain, et lier chaque approbation au contenu de l'extension pour que toute modification déclenche une nouvelle revue. Omar El Hachimi a construit ce contrôle pour le catalogue d'AXA.